第4章
计算机网络
标签读到的数据,要靠网络才能汇成供应链的大脑
本章导航:从一根网线到一张安全的网
五个部分、五十一页:先认识互联网的构成与游戏规则,再学地址与路由,然后看 HTTP、DNS、邮件、CDN 如何工作,最后给这张网加上锁。点击任意站点可直接跳转。
你扫的每一件货,都在网上跑了一趟
仓储管理、运输监控、EDI、订单跟踪、供应链协同——现代物流的每个动作,都以“端系统之间可靠地传输数据”为前提。
🧭 本章的问题线
数据凭什么规则说话(协议)?走哪条路到对面(寻址与路由)?网页与邮件如何工作(应用服务)?开放网络里如何防窃听防伪造(安全)?
🔗 与前后章的关系
向前:条码/RFID 采集的数据从这里出发;向后:第 6 章 EDI 的报文、第 14 章大模型的 API 调用,全跑在本章的协议栈上。
互联网 = “网络的网络”
互联网(Internet)不是某一个网络,而是全球大量异构网络——企业网、校园网、数据中心网、移动运营商网——通过统一的 TCP/IP 协议族互联而成的巨系统。理解它有三种视角,接下来三页逐个展开:
🔩 硬件构成视角
它由什么设备组成:端系统、通信链路、分组交换设备(第 5 页)。
🏛️ 组织管理视角
它由谁运营、如何治理:ISP、自治系统、交换点与标准组织(第 6 页)。
🧰 服务提供视角
它为应用提供什么服务:TCP 可靠传输与 UDP 尽力而为(第 7 页)。
硬件三件套:端系统、链路、交换设备
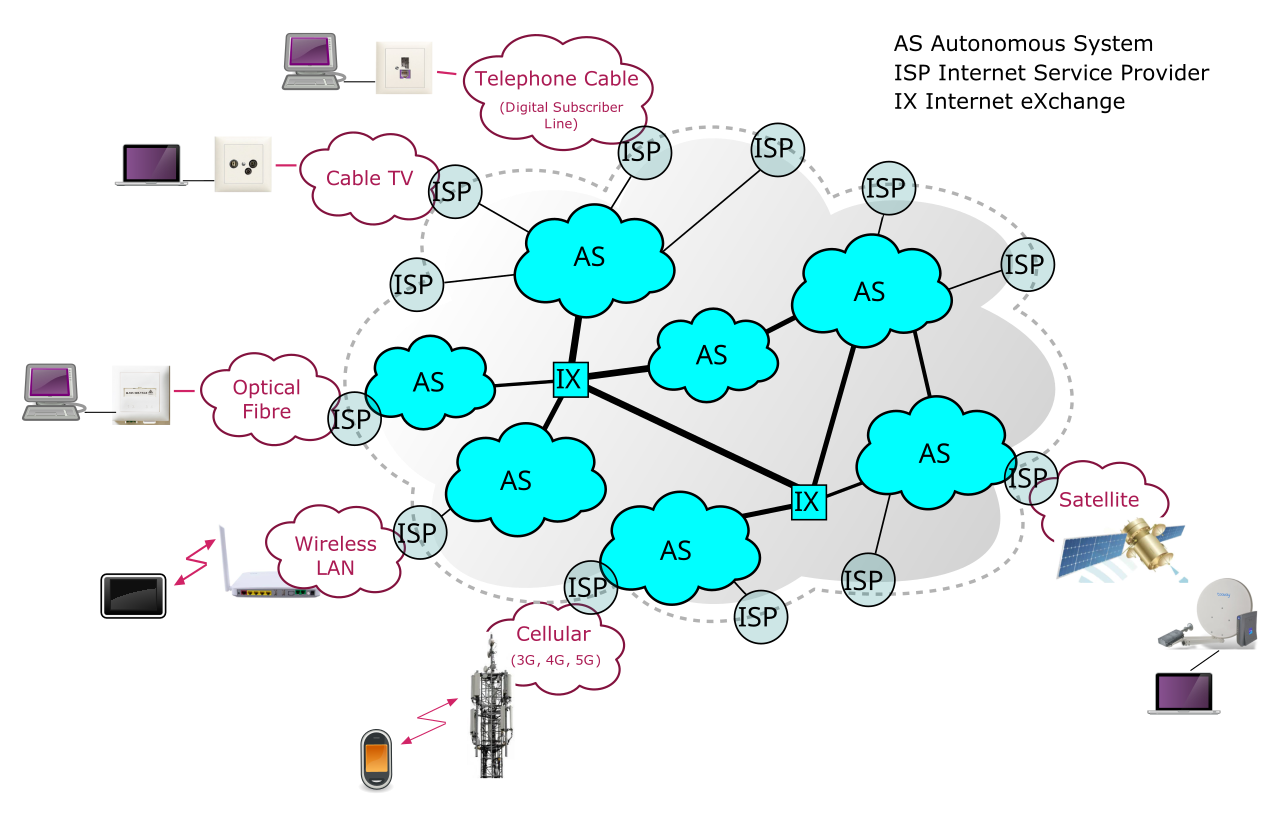
🖥️ 端系统(主机)
位于网络边缘的一切计算设备:电脑、服务器、手机、传感器、车载终端、工业 PLC——数据的最终发送者与接收者。
🔗 通信链路
双绞线、同轴电缆、光纤与无线电波;关键指标是带宽(bps)。单模光纤可达数十公里,光纤是骨干的绝对主力。
🔀 分组交换设备
路由器工作在网络层,按 IP 地址跨网转发;链路层交换机按 MAC 地址在局域网内投递帧——分工界限要记牢。
组织管理:没有总老板的全球协作
服务视角:互联网给应用的两种承诺
🛡️ TCP · 面向连接的可靠传输
保证数据完整、有序送达。适用于文件传输、网页加载等“错一个字节都不行”的场景——物流订单、运单数据走的就是它。
⚡ UDP · 无连接的尽力而为
不保证送达,但时延低、开销小。适用于实时音视频、在线游戏等“晚了就不如丢了”的场景——车辆实时定位上报常用它。
套接字 Socket API
应用调用传输服务的编程接口:开发者把数据交给套接字,封装、寻址、差错控制全由协议栈代办。第 1 章“接口屏蔽底层复杂性”的思想,在这里有了具体的样子。
协议三要素:语法、语义、时序
协议是通信实体间数据交换的规则集合。任何协议都由三部分定义——少了哪一样,通信都会鸡同鸭讲:
📐 语法(Syntax)
报文的格式与结构:数据如何排列。如 IP 数据报前 4 位是版本号、接着 4 位是首部长度——先说清“长什么样”。
📖 语义(Semantics)
字段的含义与应答动作:收到 TCP 的 SYN 报文意味着“对方请求建连”,本端应回复 SYN-ACK——再说清“是什么意思、该怎么办”。
⏱️ 时序(Timing)
事件的顺序与速率:TCP 三次握手必须 SYN → SYN-ACK → ACK,缺一不可——最后说清“按什么顺序来”。
电路交换:先占一条专线,再说话
📞 工作方式(源自电话网)
通信前先在收发双方之间建立一条专用的端到端电路,整个通话期间独占使用,结束才释放——像包下一条车道。
🎚️ 资源划分两法
- 频分复用 FDM:把链路频带切成若干频段,每个连接独占一段
- 时分复用 TDM:把时间切成帧与时隙,每个连接在每帧中占固定时隙
✅ 优势
资源预留使带宽恒定、延迟稳定,通信质量有保障——为“匀速的”语音流而生。
❌ 致命缺陷
利用率低:双方沉默时占用的电路也不能给别人用。计算机通信是突发式的——大部分时间在“沉默”,电路交换等于长期包车等人。
分组交换:切成小块,见缝插针地共享
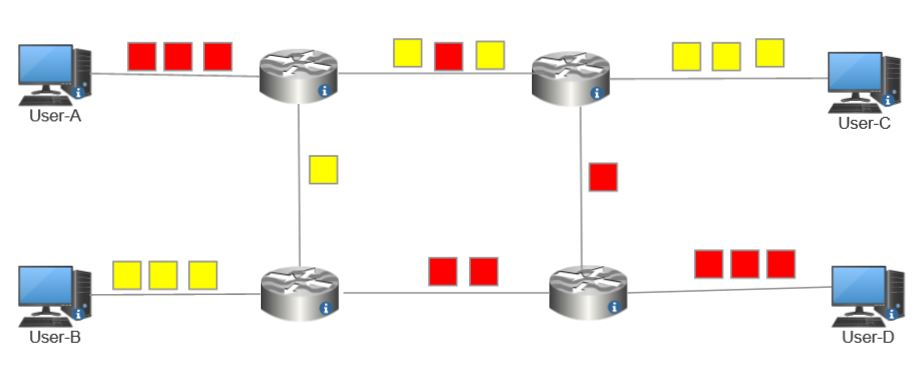
✂️ 分组与存储转发
数据切成小块,各自加上含目的地址、序号的首部成为分组;路由器必须收齐整个分组再转发(存储-转发)。
🎲 统计复用
多路数据流共享一条链路、带宽按需动态分配:网络空闲时单人可跑满链路,人多时分组在缓冲区排队——利用率远胜电路交换。
⚠️ 固有代价
排队时延不可避免;流量突发超过缓冲区还会丢包。互联网的一切拥塞控制,都是在为这个代价善后。
最后一公里:接入技术全景
拓扑(上):先看三种经典形状
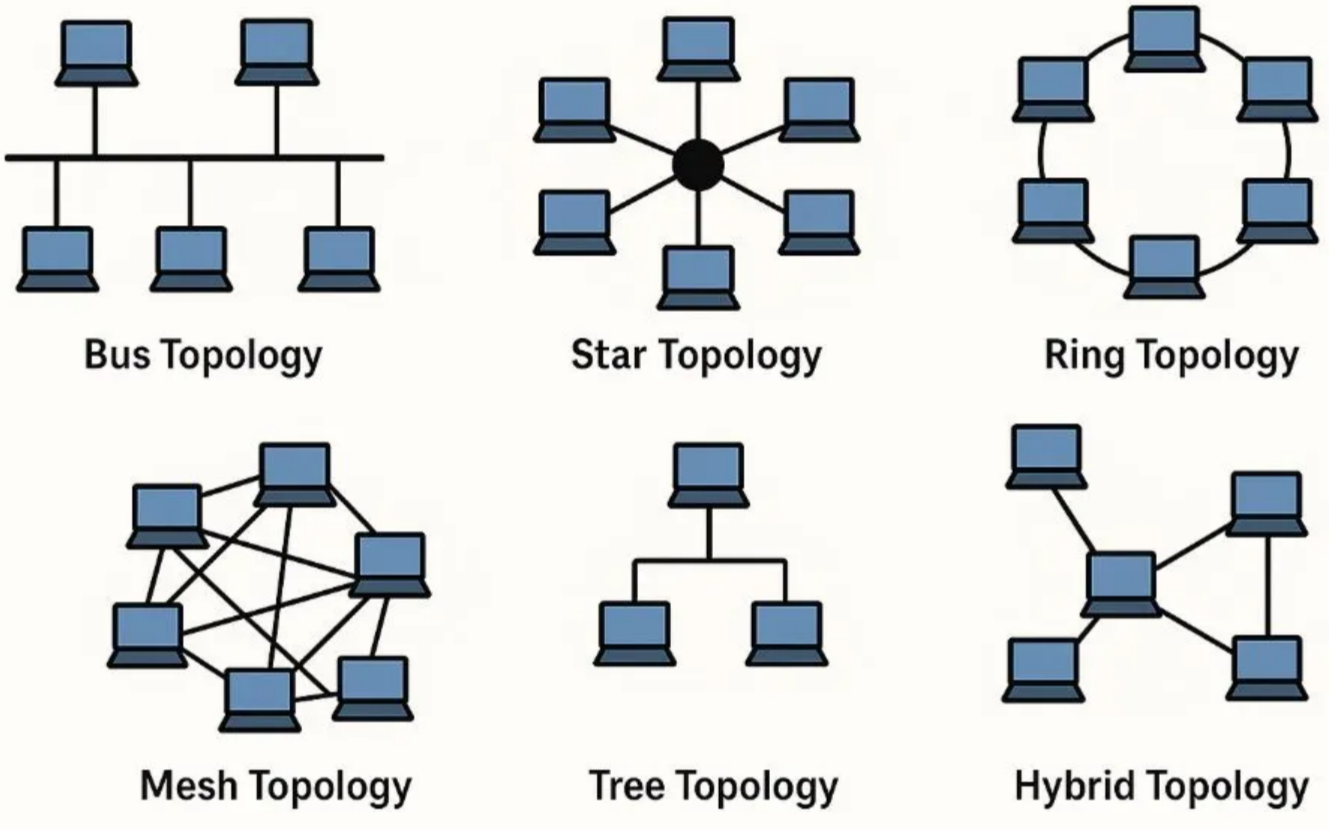
🚌 总线型
所有节点共享一条总线:结构最简单、布线最省;但总线一断全网中断,多节点同发必冲突。早期以太网(10BASE2/5)用它,如今仅存于工业 CAN 总线等场景。
⭐ 星型
每节点独线连中心交换机:故障只影响单点、扩展容易,是现代局域网的绝对主流;代价是中心节点即单点故障,关键场景需冗余中心。
⭕ 环型
节点首尾成环、逐站传递:令牌机制使传输有序、时延可预测;单环一断则全断,可靠部署用双环(如 FDDI、城域网)。
拓扑(下):真实网络都是混合型
🕸️ 网状型
节点间多条直连路径:可靠性极高、可负载均衡;全连接需 N(N−1)/2 条链路,成本随规模爆炸。用于骨干网与金融网络(多为部分网状)。
🌲 树型
星型的层次化扩展(核心—汇聚—接入三层):层级清晰、扩展方便;根节点是瓶颈与单点。园区网、大型仓储的标准架构。
🧩 混合型
按区域需求拼搭:教材的例子是全国物流企业——总部数据中心内部网状、区域枢纽间部分网状、仓库内部星型、仓网整体三层树型。
| 拓扑 | 可靠性 | 扩展性 | 成本 | 典型应用 |
|---|---|---|---|---|
| 星型 | 中(依赖中心) | 好 | 中 | 办公室、校园楼宇 |
| 总线型 | 低 | 差 | 低 | 早期以太网、工业总线 |
| 网状型 | 高 | 中 | 高 | 骨干网、金融网络 |
| 树型 | 中(依赖根) | 好 | 中 | 园区网、大型仓储 |
分层:把大象切成五层来装冰箱
分层的价值:模块化(各层独立设计)、可替换(接口不变,换 WiFi 只动下两层)、标准化(多厂商互操作)。OSI 七层是理论蓝图,互联网实际跑的是 TCP/IP 五层:
五层逐层:每层管什么、产出什么
| 层次 | 核心功能 | 典型协议/技术 | 数据单元(PDU) | 地址 |
|---|---|---|---|---|
| 应用层 | 定义应用进程间的通信规则与报文格式 | HTTP、SMTP、DNS、FTP | 报文 Message | 域名/URL |
| 传输层 | 进程间端到端通信;TCP 可靠有序+流控拥控,UDP 轻量数据报 | TCP、UDP | 报文段 Segment | 端口号 |
| 网络层 | 把报文段封装为数据报,按目的 IP 选路送达 | IP、OSPF、BGP | 数据报 Datagram | IP 地址 |
| 数据链路层 | 把数据报封装为帧,在一段链路上可靠传送 | 以太网、802.11 WiFi | 帧 Frame | MAC(48 位) |
| 物理层 | 规定电气/机械/功能/过程特性,传输单个比特 | 双绞线、光纤、无线电 | 比特 Bit | — |
封装:数据下行时逐层穿外套
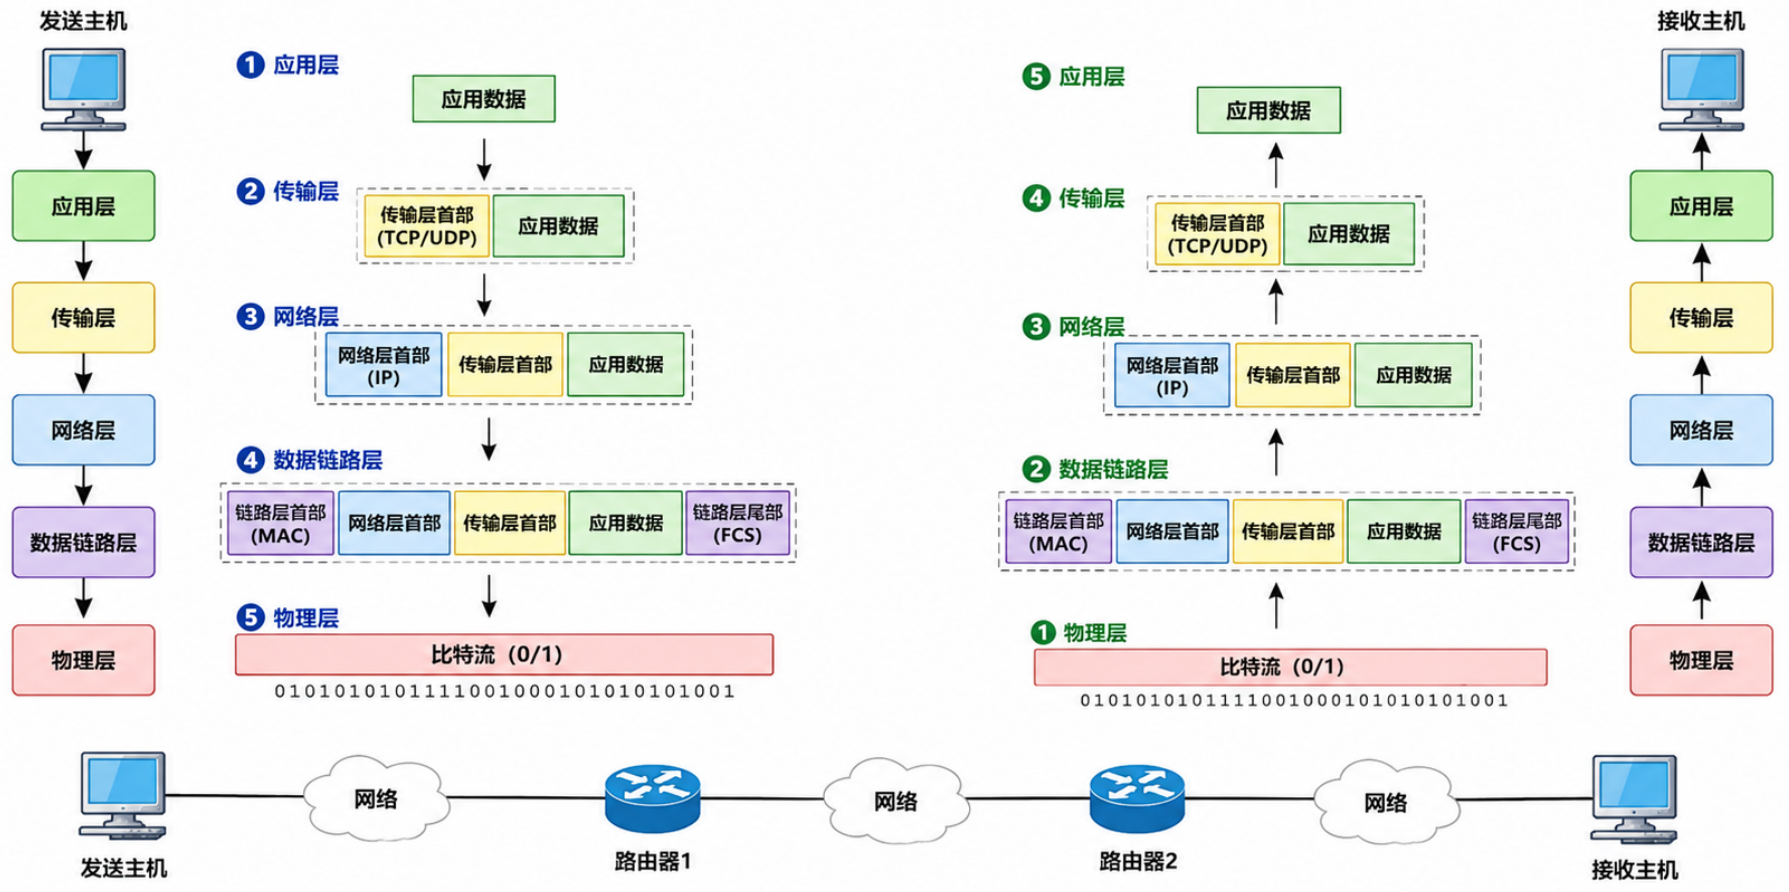
🧥 封装五步
- 应用层产生报文
- 传输层加 TCP/UDP 首部 → 报文段
- 网络层加 IP 首部 → 数据报
- 链路层加帧头+帧尾 → 帧
- 物理层化作比特流上路
🔍 关键性质:对等层透明
每层只解读本层首部,其余部分一律视为不透明载荷。正是这种“只看自己那件外套”的纪律,让各层能独立演进——下一页亲手走一遍。
动手走一遍:数据如何层层下行
“查询运单 YT2026 的状态”
第 1 步 · 应用层
动画:《数据封装与分组交换》(2 分 31 秒)
IPv4:32 位地址与点分十进制
🗂️ 分类编址(已被 CIDR 取代)
- A 类(0 开头):网络 8 位/主机 24 位,1—126,单网约 1677 万台
- B 类(10):网络 16/主机 16,128—191,约 6.5 万台
- C 类(110):网络 24/主机 8,192—223,最多 254 台
- D 类多播、E 类保留实验
⚠️ 分类之痛
粒度太粗:300 台主机的组织用 B 类浪费 6 万多个地址,用 C 类又不够——地址不是不够用,是被“整箱批发”浪费掉了。CIDR 的“按需切分”是必然(第 22 页)。
特殊地址速记,与128 位的 IPv6
🏷️ 常见特殊 IPv4 地址
- 127.0.0.1:环回地址,给自己发数据做测试
- 10/8、172.16/12、192.168/16:私有地址,只能在局域网内部用(靠 NAT+DHCP 出门,第 25、26 页)
- 0.0.0.0:“本网络/所有接口”,服务器监听常见
- 255.255.255.255:受限广播,向本网所有主机喊话
🌌 IPv6:地址多到“每平方米”
- 128 位 → 2¹²⁸ ≈ 3.4×10³⁸ 个地址,够给地球每平方米表面分约 6.7×10²³ 个
- 写法:冒号十六进制,如 2001:db8:85a3::8a2e:370:7334(前导零可省、连续零组用 :: 压一次)
- 首部固定 40 字节、去掉校验和,路由器处理更快
- SLAAC 无状态自动配置;地址充裕 → 不再需要 NAT
子网划分:把大网络切开管理
🎯 为什么要切
- 广播风暴:6 万台主机同处一个广播域,广播帧淹没所有人
- 安全隔离:财务数据与学生宿舍流量不应同网裸奔
- 差异化管理:按部门实施访问控制,前提是有边界
做法:从主机号中借若干位作子网号;子网间通信必须经路由器。
掩码与 AND 运算(提取网络地址)
子网掩码:11111111.11111111.11111111.00000000(255.255.255.0)
AND 结果:11000000.10101000.00000001.00000000(192.168.1.0)
掩码中 1 的位数为 24 → 该地址写作 192.168.1.0/24,/24 称前缀长度。
CIDR:前缀想多长就多长
CIDR 抛弃 A/B/C 的固定切分:地址块写作 a.b.c.d/n,前 n 位是网络前缀、后 32−n 位是主机号;可用主机数 = 2^(32−n) − 2(减去全 0 的网络地址与全 1 的广播地址)。
| 前缀 | 子网掩码 | 可用主机数 | 说明 |
|---|---|---|---|
| /16 | 255.255.0.0 | 65,534 | 相当于旧 B 类 |
| /24 | 255.255.255.0 | 254 | 相当于旧 C 类,最常见的小网段 |
| /25 | 255.255.255.128 | 126 | 一个 C 类对半分 |
| /26 | 255.255.255.192 | 62 | 四等分 |
| /28 | 255.255.255.240 | 14 | 小型服务器网段 |
| /30 | 255.255.255.252 | 2 | 点对点链路专用(两端各一) |
动手算:这台主机在哪个子网?
上行二进制中,橙色为网络前缀位、灰色为主机位。试试把前缀改成 /24 或 /30,看可用主机数如何变。
计算结果
实战:一个 /24 给四个部门怎么分?
物流公司总部拿到 192.168.10.0/24,需求:运营调度 50 台、仓储管理 25 台、行政办公 10 台、服务器机房 5 台。
| 部门(需求) | 子网(VLSM) | 掩码 | 可用范围 | 广播 |
|---|---|---|---|---|
| 运营调度(50) | 192.168.10.0/26 | 255.255.255.192 | .1 — .62 | .63 |
| 仓储管理(25) | 192.168.10.64/27 | 255.255.255.224 | .65 — .94 | .95 |
| 行政办公(10) | 192.168.10.96/28 | 255.255.255.240 | .97 — .110 | .111 |
| 服务器机房(5) | 192.168.10.112/29 | 255.255.255.248 | .113 — .118 | .119 |
📏 规则只有三条
按需求从大到小依次分配;每个子网取能装下需求的最小前缀(2^k−2 ≥ 需求);起始地址必须对齐到子网大小的整数倍。
🆚 与定长划分(FLSM)对比
统一用 /26 也能分四份,但行政与机房各浪费五十余个地址且无余量留扩展;VLSM 分完还剩 .120—.255 一大半地址备用——代价是规划更费脑。
NAT:私有地址的出门翻译官
🔢 NAPT:再加上端口
转换表同时记录传输层端口号:全家几十台设备共用一个公网 IP 出门,靠端口区分各是谁的会话——这是家庭宽带“一线多机”的实现真相。
⚠️ 代价(习题 4)
- 外部主机无法主动连入内网主机 → 内网设备不能直接当服务器,除非配端口映射
- 端到端地址被改写,依赖源地址校验的应用会受影响
- 它是 IPv4 的“续命术”,不是寻址的常态——IPv6 的目标是取消它
DHCP:开机就能上网的幕后四步
🎁 一次发齐四件套
IP 地址、子网掩码、默认网关、DNS 服务器地址——手工配错一项就上不了网,DHCP 让这四样零配置到手。
🔌 端口与租约
客户端 UDP 68、服务器 UDP 67;地址是“租”的:租期到 50% 与 87.5% 时自动续租,也可 RELEASE 提前退租。
📡 不在同一子网?
由 DHCP 中继代理把广播报文转发到服务器所在子网——总部一台服务器管全楼成为可能。
路由:先算路,再走路
🗺️ 路由选择(Routing)
控制面的慢功夫:路由协议持续计算并维护路由表。AS 内部用 IGP——距离向量的 RIP、链路状态的 OSPF;AS 之间用外部网关协议 BGP(呼应第 6 页)。
📬 分组转发(Forwarding)
数据面的快动作:每个到达的数据报,查表 → 从合适接口发出。查表的黄金规则是最长前缀匹配:多条都匹配时,选前缀最长的那条——最具体、最准确。
Web 的骨架:C/S 架构与一个核心协议
🧩 网页 = 一组对象
浏览器是客户端(Client);Web 服务器(Server)持续运行、静候请求。网页由 HTML、图片、样式表等多个对象(Object)组成,每个对象有唯一的 URL——所以“打开一个页面”从来不是一次请求。
📜 HTTP 的角色
超文本传输协议:定义浏览器与服务器之间请求—响应的交互规则。它运行在 TCP 之上——发请求前先建可靠连接,默认端口 80。
打开一个网页的六步旅程
以访问教务系统 http://jwxt.example.edu.cn/index.html 为例:
请求报文:三段式,与五种常用方法
🧱 三部分
- 请求行:方法+URL+版本三字段
- 首部行:“字段名: 值”——Host 定服务器、User-Agent 报身份、Accept 谈能收什么格式
- 实体主体:POST 时才登场——登录表单的账号密码就放在这里
🛠️ 方法速览
GET 取资源 · POST 交数据 · PUT 上传替换 · DELETE 删除 · HEAD 只看首部查更新。日常九成是 GET 与 POST。
响应报文:三位状态码是全网通用语
Date: Mon, 10 Mar 2026 08:30:00 GMT · Content-Type: text/html; charset=utf-8 · Content-Length: 15234 ← 首部行
<!DOCTYPE html> … ← 实体主体(真正的页面)
| 类别 | 含义 | 代表成员 |
|---|---|---|
| 1xx | 信息性 | 100 Continue:头已收好,可以发请求体了 |
| 2xx | 成功 | 200 OK:请求成功,资源正常返回 |
| 3xx | 重定向 | 301 永久迁移 · 302 临时重定向 |
| 4xx | 客户端错误 | 403 无权访问 · 404 资源不存在 |
| 5xx | 服务端错误 | 500 内部出错 · 503 暂时不可用(如选课系统过载) |
无状态:服务器的健忘症是设计而非缺陷
🧠 无状态(Stateless)
服务器不在两次请求之间保存客户端状态,每个请求独立处理。好处是服务器实现大幅简化、不必为海量客户端维护会话;代价是“记住用户”要靠外部机制——下一页的 Cookie。
🔁 两个时代的连接方式
- 非持久连接(HTTP/1.0):一个对象一次 TCP 连接;1 个 HTML+10 张图=串行握手 11 次,每次约 1 个 RTT 白白消耗
- 持久连接(HTTP/1.1 默认):响应后不关连接,后续请求复用——握手开销一次付清
版本演进:一部与队头阻塞的斗争史
无状态的两块补丁:Cookie 与 Web 缓存
🍪 Cookie:给健忘服务器发的手环
服务器在响应中下发一个标识(Set-Cookie),浏览器保存;此后每次请求自动携带,服务器据此恢复会话——购物车、登录状态由此而来。代价:第三方 Cookie 可跨站跟踪用户行为,隐私风险随之而生,现代浏览器正逐步限制它。
🗄️ Web 缓存(代理服务器)
把热门内容复制一份放在离用户更近的地方:校园网里第一位同学看热门视频时,代理服务器留一份副本,后来者直接从校内取——省外网带宽、降等待时间。它是下一节 CDN 思想的“校园版原型”。
DNS:把名字翻译成地址的分布式数据库
📖 为什么需要它
IP 地址精确但难记(202.108.22.5);域名有含义、好记(www.taobao.com)。DNS 负责在两者之间翻译——它是因特网上规模最大的分布式系统之一,每天处理数万亿次查询。
🌳 域名是棵倒置的树
标签以“.”连接、从右向左层级升高。以 mail.cs.tsinghua.edu.cn 为例:根(.)→ cn(国家顶级域)→ edu(二级)→ tsinghua(三级)→ cs(四级)→ mail(主机名)。
四级服务器:谁都不知道全部,合起来无所不知
查一个域名:七个回合
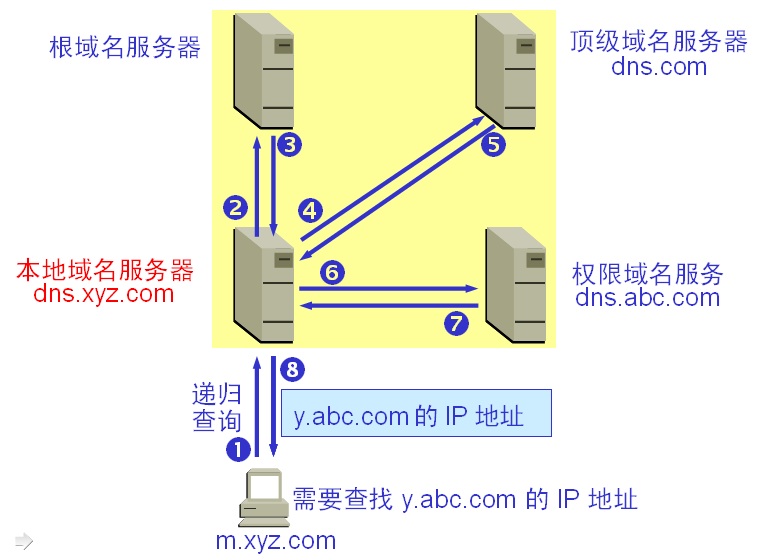
🔁 先查缓存,再逐级问
浏览器缓存 → 系统缓存 → 本地 DNS 缓存,三级都落空才真正上路:本地 DNS 依次问根 → .com TLD → taobao.com 权威,拿到 IP(如 140.205.220.96)返回并按 TTL 缓存。
🔀 递归 vs 迭代(习题 7)
客户端对本地 DNS 是递归查询:“你替我查到底”;本地 DNS 对各级服务器是迭代查询:每台只回一句“去问谁”,由本地 DNS 自己一步步问下去。
⏳ 缓存的双刃
网站迁移后旧记录在 TTL 到期前仍被用——运维迁移前先调小 TTL,是写进教材的操作纪律。
资源记录:每条都是 (Name, Value, Type, TTL)
| 类型 | 含义 | 示例 |
|---|---|---|
| A | 域名 → IPv4 地址 | www.example.com → 93.184.216.34 |
| AAAA | 域名 → IPv6 地址 | www.example.com → 2606:2800:220:1:… |
| CNAME | 别名 → 另一个域名 | blog.example.com → example.github.io |
| MX | 指定收该域邮件的服务器 | example.com → mail.example.com(优先级 10) |
| NS | 指定该域的权威服务器 | example.com → ns1.example.com |
| TXT | 任意文本:域名验证、反垃圾(SPF) | example.com → “v=spf1 include:…” |
邮件系统:两个服务器与一推一拉
🧩 三个组件
- 用户代理 UA:Outlook、Apple Mail、网页版邮箱——写信读信的界面
- 邮件服务器:每人一个邮箱(Mailbox)+外出队列;投递失败会留队重试,持续失败才通知发件人
- 传输协议:SMTP 管发送与中转,IMAP/POP3 管读取
✉️ Alice → Bob 的六步
alice@163.com 写信 → SMTP 提交到 163 服务器(smtp.163.com)→ 查 qq.com 的 MX 记录 → 两服务器间 SMTP 传送(端口 25)→ 存入 Bob 邮箱 → Bob 用 IMAP 拉取阅读。SMTP 是“推”,IMAP 是“拉”,分工别混。
协议细则:端口、MIME 与两种取信哲学
📮 SMTP 与报文格式
基于 TCP:服务器间中转端口 25、客户端提交推荐 587。报文=首部(From/To/Subject/Date/Cc)+主体;只认 7 位 ASCII,于是有了 MIME:Content-Type 声明内容类型(text/html、image/jpeg、multipart 附件),Content-Transfer-Encoding 用 base64 等把二进制装进 ASCII 信封。
📥 IMAP vs POP3
- IMAP(143/加密 993):邮件留在服务器,多设备状态同步、文件夹管理、可只下首部按需取正文——移动时代的主流
- POP3(110/加密 995):把邮件下载到本地(可删服务器副本),无状态同步与文件夹管理
CDN:把副本提前放到用户家门口
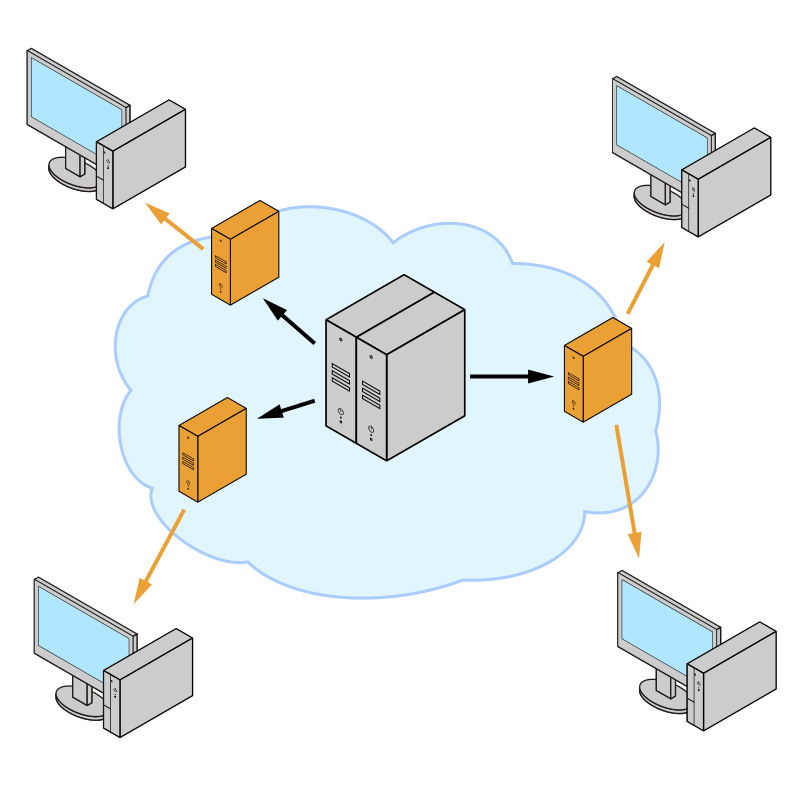
🔀 请求如何被“引流”
视频 URL 指向 CDN 域名 → 浏览器解析时,CDN 的智能 DNS 按地理位置、节点负载与拓扑返回最优边缘节点 IP → 命中缓存直接返回,未命中先回源拉取并缓存,后来者受益。
🏗️ 两种部署策略
深入(Enter Deep):节点进驻各 ISP 接入网,离用户最近、体验最佳、成本最高;邀请做客(Bring Home):在 IXP 等关键位置建少量大中心,成本低、距离稍远。
🚚 物流回声
全国运单查询、实时轨迹地图同样靠 CDN 扛高并发——“内容前置”与物流“库存前置”(前置仓)是同一种智慧。
先有威胁,后有密码学
👂 被动攻击
窃听与流量分析:不改数据,只偷看——主要破坏机密性。防不胜防之处在于:你甚至不知道自己被听了。
✋ 主动攻击
篡改报文、伪造身份、拒绝服务:动手搞破坏——破坏完整性、可用性与实体真实性。
六个安全目标
对称加密:同一把钥匙开锁与上锁
🔤 从凯撒密码说起
规则“每字母后移 3 位”:HELLO → KHOOR。形式化记作 C=EK(P),P=DK(C)——加密解密同一把 K。替换密码会被频率分析秒破(E 出现最多),但现代算法只是把“变换”做到了极致复杂。
🏆 现代三代:DES → 3DES → AES
- DES(1977):56 位密钥——2⁵⁶ 种可能如今数小时可穷举,已不安全
- 3DES:三轮 DES,有效 112/168 位,安全但慢
- AES(2001,现行标准):128 位分块,密钥 128/192/256 位,SPN 结构 10/12/14 轮变换;1GB 数据加密不足 1 秒
非对称加密:把锁公开,把钥匙藏好
🧮 RSA 的密钥从哪来(1978)
- 选大素数 p、q,n=p×q;φ(n)=(p−1)(q−1)
- 选 e 与 φ(n) 互素(常取 65537)→ 公钥 (n, e)
- 求 d 使 e·d ≡ 1 (mod φ(n)) → 私钥 (n, d)
- 加密 C=M^e mod n,解密 M=C^d mod n
- 安全性:由 n 反推 p、q(大整数分解)在 n≥2048 位时不可行
⚖️ 代价
比对称加密慢约 100—1000 倍——它适合加密“小东西”(一把会话密钥、一个摘要),不适合加密大文件。1976 年 Diffie 与 Hellman 提出思想,RSA 给出第一个实用实现。
混合加密:各用其长;散列:数据的指纹
🤝 混合加密四步(HTTPS 的配方)
- ① 发送方随机生成一次性会话密钥(如 256 位 AES 密钥)
- ② 用接收方公钥加密会话密钥后发出(小数据,慢得起)
- ③ 接收方用私钥解出会话密钥
- ④ 此后海量数据用对称加密传输(快)
公钥体制负责“安全地递钥匙”,对称体制负责“快速地搬数据”。
👆 散列函数 H:任意长 → 定长摘要
- 确定性:同输入必同输出
- 雪崩效应:改 1 比特,摘要面目全非
- 单向性:由摘要反推原文不可行
- 抗碰撞:找不到两个不同输入同摘要
常用 SHA-256(256 位):官网公布安装包的 SHA-256,自己下载后重算比对——一致才可信。
动画:《非对称加密与数字签名》(2 分 16 秒)
数字签名:用私钥盖的数学印章
✍️ 签名(Alice)
- ① 对文件 M 算摘要 h=H(M)
- ② 用自己的私钥加密摘要 → 签名 Sig(只签摘要不签原文:公钥运算慢,摘要定长又短)
- ③ 把(M+Sig)再用 Bob 公钥加密后发出(保密与认证兼得)
🔍 验证(Bob)
- ① 用自己私钥解出 M 与 Sig
- ② 用 Alice 公钥解 Sig 得 h₁;对 M 重算摘要得 h₂
- ③ h₁=h₂ → 确系 Alice 所签且未被篡改;不等 → 拒绝
一次拿到三保障
CA:给公钥发身份证的第三方
🎫 证书如何签发(X.509)
申请者提交身份信息+公钥 → CA 核验身份(营业执照、域名所有权等)→ CA 把“身份+公钥”打包并用 CA 私钥签名 → 数字证书。证书字段:主体、公钥、签发者、有效期、序列号、CA 签名。
🌐 浏览器如何验(以银行网站为例)
服务器发来证书 → 查签发 CA 在不在浏览器信任的根 CA 列表 → 用 CA 公钥验签 → 通过则地址栏亮起小锁;过期/域名不符/签名无效则弹出安全警告。
证书信任链
终端证书 → 中间 CA 证书 → 根 CA 证书,逐级验签。根证书自签名、预装在系统与浏览器中且私钥离线保存;设中间层正是为了保护根私钥。链上每环有效+根受信任,整条链才可信——这正是抵御中间人攻击的根基。
HTTPS:前面所有工具的总装现场
实务:边界、隧道与四类常见攻击
🧱 防火墙三粒度
- 包过滤(网络层):查源/目的 IP 与端口对规则表——路由器 ACL
- 状态检测(传输层):只放行已建立会话的包——企业网关主流
- 应用层网关(应用层):深度检查协议内容——WAF
物流例:只允许仓储系统网段访问订单数据库的 3306 端口;再配 IDS 报警、IPS 主动阻断。
🚇 VPN:在公网上挖一条加密隧道
隧道协议(IPSec、OpenVPN、WireGuard 等)协商建隧道,进入的数据包全程加密封装并做身份认证。两种模式:远程接入(员工拨入办公)与站点到站点(总部—分支长连)。Intranet 则把 Web 技术搬进企业内网(B/S 架构替代 C/S 专用客户端)。
四类攻击
一张网,五层楼,两把钥匙
📌 本章带走的六件事
- 互联网是“网络的网络”:三视角理解,协议以语法/语义/时序定义,分组交换胜在统计复用
- 五层模型各司其职:端口找进程、IP 找主机、MAC 找邻居;封装是逐层穿外套
- 寻址四件套:CIDR 按需切分、NAT 续命、DHCP 零配置、路由靠最长前缀匹配
- HTTP 是文本的请求—响应协议:无状态靠 Cookie 补位,版本演进一路在拆队头阻塞
- DNS 是分布式电话簿(递归+迭代),邮件靠 SMTP 推、IMAP 拉,CDN 把内容前置到边缘
- 安全工具箱:对称快、非对称解分发、摘要验完整、签名证身份、CA 发信任、HTTPS 总装
✍️ 课后思考
- 习题 3 手算一遍:192.168.10.78/27 的网络地址、范围与广播(再用第 23 页计算器验)
- 习题 9 串讲:用自己的话说明 HTTPS 握手里两种加密各干了什么
- 打开常用网站的证书查看器,数一数它的信任链有几层(习题 10 的实证版)
下一章预告:第 5 章 物联网 —— 当接入网络的不再是人,而是数以百亿计的“物”。